
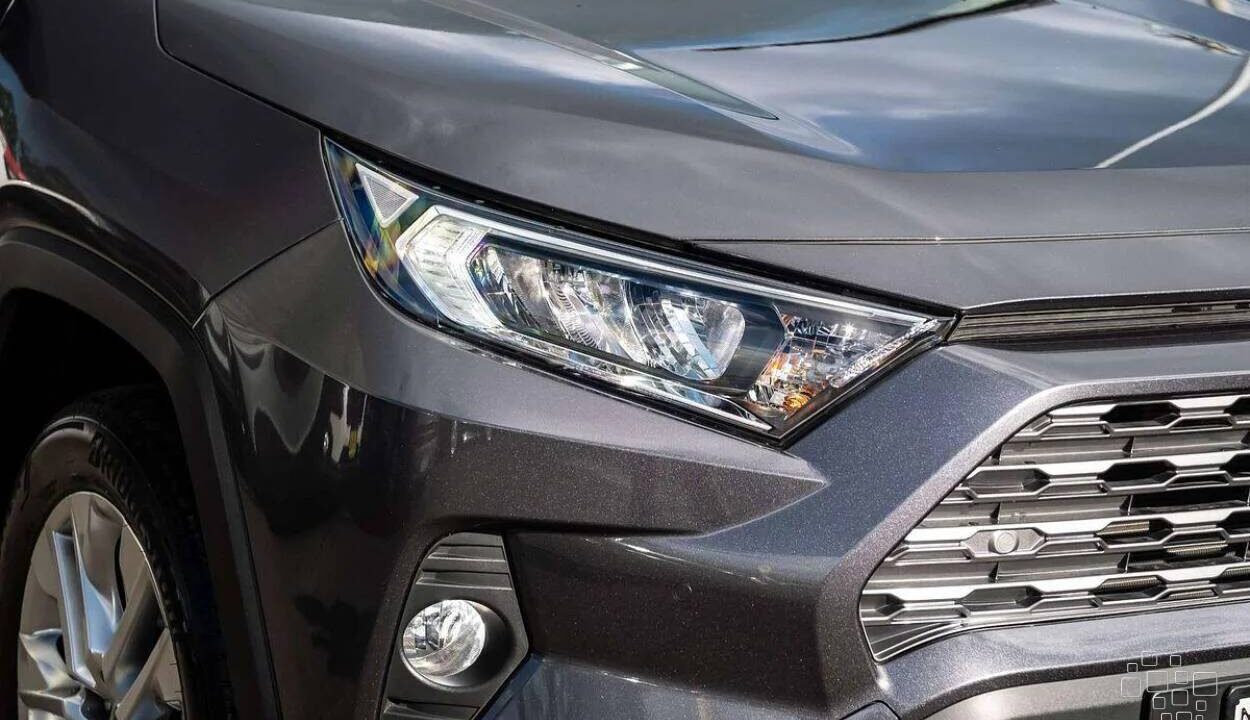
Um Toyota RAV4 foi furtado após criminosos explorarem uma conexão física próxima ao farol para interferir na comunicação eletrônica do veículo, segundo uma investigação conduzida pelo pesquisador de segurança Ian Tabor e pelo especialista Ken Tindell. O caso demonstra uma vulnerabilidade específica, não que qualquer carro conectado possa ser levado dessa forma.
A técnica identificada, chamada CAN Injection, consiste em introduzir mensagens falsas na rede que permite aos módulos eletrônicos do automóvel trocar informações. Em paralelo, aplicativos e serviços conectados podem coletar dados de localização e condução, criando riscos de privacidade quando as informações são usadas ou protegidas inadequadamente.
Como a rede do carro foi explorada
Em 2022, Tabor percebeu danos e sinais de manipulação perto do farol de seu RAV4. Depois de novos episódios e de registros de erros de comunicação entre módulos, ele e Tindell investigaram a rede interna do veículo. A vulnerabilidade associada ao caso foi catalogada como CVE-2023-29389.
A rede CAN, sigla para Controller Area Network, conecta unidades eletrônicas que coordenam funções como iluminação, motor e segurança. Na modalidade investigada, a conexão próxima ao farol teria permitido inserir mensagens falsificadas e contornar controles de acesso. Os pesquisadores descreveram um dispositivo eletrônico disfarçado de caixa de som. O ataque não exigiu quebrar a criptografia da chave original, mas dependeu de condições e vulnerabilidades específicas da arquitetura afetada.
Localização e hábitos também podem ser expostos
Além do risco de acesso indevido ao veículo, serviços de telemetria e aplicativos podem registrar trajetos e comportamento de condução. Nos Estados Unidos, a Federal Trade Commission atuou contra práticas de coleta e compartilhamento de dados associadas à General Motors e ao serviço OnStar. Segundo a fonte, a decisão concluída em 2026 estabeleceu restrições e obrigações sobre o uso de determinados dados dos motoristas.
Os casos são distintos: o furto do RAV4 envolveu exploração eletrônica, enquanto a atuação da FTC tratou de práticas relacionadas a dados pessoais. Eles não demonstram que todos os fabricantes monitorem ilegalmente seus clientes ou que aplicativos permitam controlar qualquer automóvel. O alcance da exposição depende das informações coletadas, das permissões concedidas e das proteções de cada serviço.
Medidas para reduzir a exposição
Proprietários podem verificar atualizações de software e recalls divulgados pelo fabricante, proteger contas com senhas exclusivas e autenticação multifator quando disponível, além de revisar permissões de localização e compartilhamento de dados. Dispositivos mecânicos antifurto também podem acrescentar uma barreira física. Nenhuma dessas medidas oferece garantia absoluta.
A segurança depende também dos fabricantes e dos fornecedores de serviços, que precisam considerar a proteção dos sistemas eletrônicos, aplicativos e plataformas conectadas. Referências como a ISO/SAE 21434 e diretrizes da Administração Nacional de Segurança no Tráfego Rodoviário dos Estados Unidos, a NHTSA, tratam do gerenciamento de riscos cibernéticos no ciclo de vida dos veículos.
Para motoristas no Brasil, os episódios internacionais reforçam a importância de avaliar segurança digital e proteção patrimonial em conjunto. As informações fornecidas não indicam uma taxa específica de furtos desse tipo no país. À medida que mais funções dependem de software e conectividade, proteger o automóvel também envolve proteger as redes que coordenam seus componentes e os dados gerados durante o uso.